 Samuel Altersberger
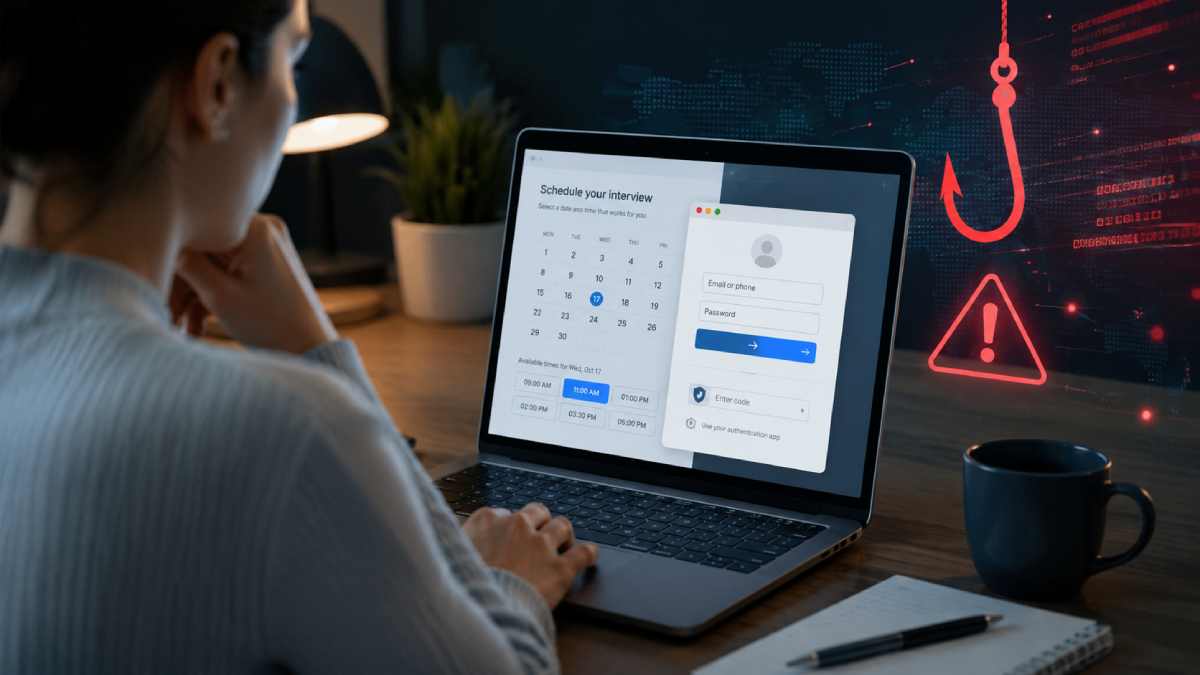
Während das Opfer sich auf der gefälschten Seite befindet, versuchen die Angreifer im Hintergrund, sich mit den übermittelten, gestohlenen Daten auf der echten Facebook- oder Google-Seite anzumelden. Wenn Facebook dann beispielsweise einen Code anfordert, fragt die gefälschte Seite den Besucher nach demselben Code, und die Angreifer können diesen nutzen, bevor er abläuft. Derselbe Ansatz kommt auch bei Google zum Einsatz. Wenn Google eine Anmeldeaufforderung an das Smartphone des Besuchers sendet, kann die gefälschte Seite ihn auffordern, diese zu bestätigen, wodurch der Angreifer Zugriff auf das Konto erhält.
Zuletzt teilt die Phishingseite mit, dass eine Kalendereinladung versendet wurde und innerhalb von 90 Minuten eine Rückmeldung erfolgt. Bevor man misstrauisch wird, könnten sich die Angreifer bereits Zugang zu den eigenen Konten verschafft haben.


 Ana Karen Jimenez

 Anne Kläs